Warum Sicherheitsverantwortliche Anfragen zur Rechtevergabe unabhängig vom Nachrichtenkanal prüfen sollten
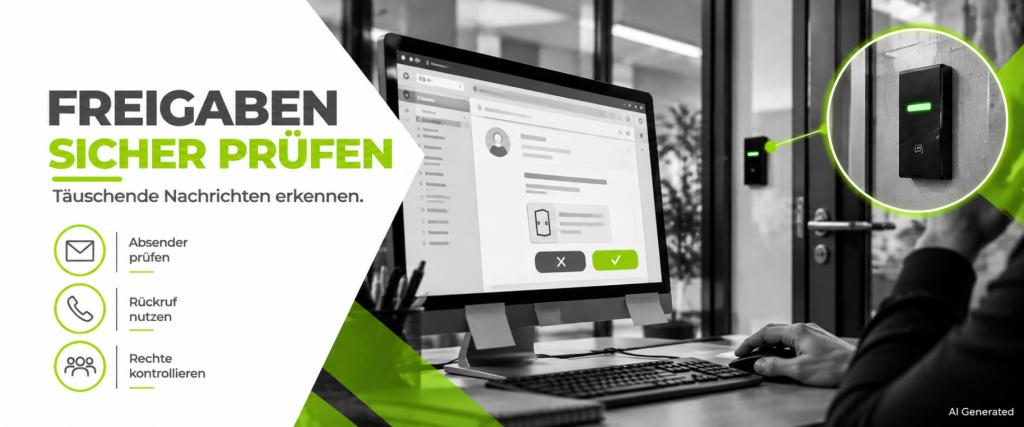
Am Empfang eines Unternehmens geht eine E-Mail ein. Eine angebliche Führungskraft bittet darum, einem externen Dienstleister noch am selben Tag Zugang zu einem Technikraum zu gewähren. Die Nachricht wirkt vertraut, nennt ein laufendes Projekt und verweist auf einen engen Termin. Der zuständige Mitarbeiter könnte die Berechtigung mit wenigen Klicks anlegen. Genau an dieser Stelle liegt eine organisatorische Schwachstelle. Eine Nachricht kann glaubwürdig aussehen und dennoch von einer unberechtigten Person stammen. Wenn die Identität des Auftraggebers nicht unabhängig geprüft wird, kann aus einer digitalen Täuschung eine reale Änderung der Zugangsrechte werden.
Die Polizeiliche Kriminalprävention veröffentlichte am 8. Oktober 2026 Ergebnisse einer Umfrage der Initiative Sicher Handeln zum Phishing. Danach gaben 23 Prozent der Befragten an, bereits Opfer einer solchen Attacke geworden zu sein. Die Untersuchung bezieht sich auf die erwachsene Bevölkerung und belegt keine besondere Häufigkeit von Angriffen auf Zutrittskontrollsysteme. Sie zeigt aber, dass täuschende Nachrichten ein verbreitetes Risiko darstellen. Für Unternehmen mit elektronisch verwalteten Schließrechten ergibt sich daraus eine konkrete Vorsorgefrage. Welche Prüfung verhindert, dass eine gefälschte Anweisung im Verwaltungsprozess zu einer echten Berechtigung wird?
Eine Nachricht ist noch keine Berechtigung
Elektronische Zutrittskontrollen können sehr präzise regeln, welche Person zu welcher Zeit welche Tür öffnen darf. Die technische Durchsetzung dieser Regeln setzt jedoch voraus, dass die erteilten Berechtigungen sachlich richtig sind. Wird eine falsche Person freigeschaltet, kann das System die Entscheidung technisch korrekt umsetzen und dennoch einen ungewollten Zugang ermöglichen. Der Fehler entsteht dann vor dem Leser und vor dem Schloss, nämlich im Freigabeprozess. Deshalb reicht es nicht aus, die Verschlüsselung eines Zutrittsmediums oder die Sicherheit einer Verwaltungssoftware isoliert zu betrachten. Auch der Weg von der Anforderung bis zur Aktivierung eines Rechts muss nachvollziehbar sein.
Besonders anfällig sind Abläufe, in denen kurzfristige Ausnahmen häufig vorkommen. Reinigung, Wartung, Umbauten und Lieferungen erzeugen einen echten Bedarf an zeitlich begrenzten Zugängen. Eine scheinbar dringende E-Mail kann sich genau auf diesen Alltag beziehen. Namen, Signaturen und Projektbezeichnungen wirken überzeugend, sind aber keine ausreichenden Identitätsnachweise. Selbst eine Nachricht aus einem bekannten Postfach sollte bei ungewöhnlichen Anweisungen geprüft werden, weil auch Konten übernommen werden können. Die entscheidende Frage lautet, ob die Freigabe über einen festgelegten, verlässlichen Kanal bestätigt wurde. Ein Rückruf über eine bereits hinterlegte Nummer kann in passenden Fällen mehr Sicherheit schaffen als eine Antwort auf dieselbe Nachricht.
Ein Freigabeprozess sollte unterscheiden, wer einen Bedarf anmelden darf, wer über den Zutritt entscheidet und wer die technische Änderung ausführt. Diese Rollen müssen in kleinen Betrieben nicht zwingend auf drei Personen verteilt sein. Ihre Funktionen sollten aber klar beschrieben und überprüfbar bleiben. Für sensible Bereiche kann eine zweite Bestätigung angemessen sein. Für einen einmaligen Lieferzugang gelten andere Anforderungen als für einen dauerhaften Zugang zum Serverraum. Entscheidend ist eine risikogerechte Regelung, die im Alltag funktioniert. Zu komplizierte Verfahren werden leicht umgangen, während zu lockere Abläufe eine Täuschung begünstigen können.
Die Schließanlagen von Konntec umfassen mechanische und digitale Lösungen mit verwaltbaren Berechtigungen. Damit gehört die organisatorische Vergabe von Zutrittsrechten unmittelbar zum Einsatzkontext des angebotenen Portfolios. Der vorliegende Beitrag beschreibt jedoch eine allgemeine Betreiberaufgabe. Er behauptet weder, dass Konntec spezielle Anti-Phishing-Produkte anbietet, noch dass eine bestimmte Schließanlage gefälschte Nachrichten selbstständig erkennen könnte. Technik kann festgelegte Rechte zuverlässig durchsetzen. Die Prüfung, ob eine angeforderte Änderung berechtigt ist, bleibt eine Aufgabe der verantwortlichen Organisation.
Freigaben gegen Täuschung absichern
Am Anfang steht eine Übersicht der zulässigen Anforderungswege. Beschäftigte und externe Partner sollten wissen, über welchen Kanal sie Zugang beantragen und welche Angaben benötigt werden. Dazu gehören der konkrete Bereich, der Zweck, die verantwortliche Stelle sowie Beginn und Ende der Berechtigung. Eine E-Mail kann dabei Informationen transportieren, sollte aber bei besonders sensiblen Änderungen nicht allein die Freigabe ersetzen. Unternehmen können festlegen, welche Anfragen zusätzlich über eine bekannte Rufnummer, ein internes Verfahren oder eine bereits authentifizierte Anwendungsoberfläche bestätigt werden. Die gewählte Lösung muss zur Größe des Betriebs und zum Schutzbedarf des Bereichs passen.
Für den Umgang mit verdächtigen Nachrichten ist ein einfacher Eskalationsweg hilfreich. Mitarbeitende sollten ungewöhnliche Dringlichkeit, kurzfristig geänderte Kontaktadressen oder die Bitte um Umgehung eines etablierten Verfahrens erkennen können. Wer Zweifel hat, benötigt eine erreichbare Stelle für die Prüfung. Dabei ist wichtig, keine Telefonnummer zu verwenden, die ausschließlich in der fraglichen Nachricht genannt wird. Die Polizei empfiehlt im Umgang mit Phishing, Aufforderungen kritisch zu hinterfragen und verdächtige Inhalte zu melden. Auf den betrieblichen Zutritt übertragen bedeutet das, die Identität eines Antragstellers über einen unabhängigen bekannten Weg zu bestätigen und die Berechtigungsentscheidung anschließend sauber zu dokumentieren.
Eine nachvollziehbare Dokumentation umfasst die beantragte Änderung, den zuständigen Freigebenden, den Zeitpunkt und die tatsächliche technische Umsetzung. Für zeitlich begrenzte Rechte sollte das Ende bereits bei der Vergabe berücksichtigt werden. Nach einer Wartung oder Veranstaltung ist zu prüfen, ob der Zugang wieder entzogen wurde. Solche Schritte reduzieren auch Fehler, die ohne Täuschungsabsicht entstehen. Die Branchenlösungen von Konntec verdeutlichen, wie unterschiedlich die Anforderungen etwa in Logistik, Gesundheitswesen und Hochschulen sind. Ein passender Prozess berücksichtigt deshalb sowohl die Zahl externer Personen als auch die Folgen eines unberechtigten Zutritts.
Die Sicherung des E-Mail-Kontos und der Verwaltungszugänge bleibt ebenfalls wichtig. Mehrstufige Anmeldung, individuelle Konten und passende Berechtigungen können die Folgen kompromittierter Zugangsdaten begrenzen. Diese Maßnahmen ersetzen allerdings keine fachliche Freigabe. Auch ein korrekt angemeldeter Mitarbeiter kann durch eine überzeugende Nachricht zu einer ungewollten Änderung veranlasst werden. Umgekehrt schützt ein strenger Freigabeprozess nur eingeschränkt, wenn alle Beteiligten dieselben Administrationszugänge teilen. Organisatorische Prüfung und technische Kontensicherheit ergänzen sich. Beide sollten in die regelmäßige Überprüfung des Zutrittsmanagements einbezogen werden.
Im Alltag belastbar bleiben
Ein Verfahren bewährt sich erst dann, wenn es auch unter Zeitdruck angewendet wird. Deshalb sollten Unternehmen typische Ausnahmefälle vorab durchspielen. Was geschieht, wenn ein Techniker außerhalb der üblichen Zeiten Zugang benötigt? Wer bestätigt eine kurzfristige Verlängerung? Welche Alternative gibt es, wenn die normalerweise freigebende Person nicht erreichbar ist? Für solche Situationen lassen sich Vertretungsregeln festlegen, ohne die Identitätsprüfung aufzugeben. Gerade in Organisationen mit mehreren Standorten sollte klar sein, welche Stelle für welchen Bereich zuständig ist. Die dokumentierte Vertretung verhindert, dass ein vermeintlicher Notfall zur pauschalen Ausnahme von allen Kontrollen wird.
Auch nach einer auffälligen Anfrage ist ein geordneter Ablauf sinnvoll. Wurde noch keine Änderung vorgenommen, lässt sich der Vorgang prüfen und dokumentieren. Wurden bereits Rechte vergeben, sollten Verantwortliche deren Umfang und Gültigkeit feststellen und gegebenenfalls den Zugang entziehen. Zusätzlich ist zu klären, ob weitere Anfragen mit ähnlichem Muster vorliegen. Bei Verdacht auf eine Kontoübernahme ist die zuständige IT einzubeziehen. Die notwendigen Schritte hängen vom Einzelfall ab und ersetzen keine polizeiliche oder rechtliche Bewertung. Für den Gebäudebetrieb zählt vor allem, schnell wieder einen überprüften Berechtigungsstand herzustellen.
Die Sicherheitslösungen von Konntec verbinden unter anderem Schließanlagen, Zutrittskontrolle und weitere Sicherheitstechnik. Die Zuverlässigkeit dieser Lösungen hängt im Betrieb auch von der Qualität der zugrunde liegenden Entscheidungen ab. Ein aktueller Rechtebestand, klar benannte Freigabestellen und eine unabhängige Prüfung ungewöhnlicher Anfragen schaffen dafür eine belastbare Grundlage. Die jüngste Phishing-Umfrage ist ein Anlass, diese Abläufe bewusst zu betrachten. Wer die Grenze zwischen einer bloßen Nachricht und einer verbindlichen Zutrittsentscheidung klar zieht, schützt Benutzerkonten ebenso wie die Räume hinter den Türen.