Was Passkeys, getrennte Rollen und Wiederherstellung für die Administration von Schließsystemen bedeuten
Das Verwaltungsportal ist selbst ein schützenswerter Zugang
In einem Unternehmen sind elektronische Türen durchdacht gesichert. Mitarbeitende erhalten Rechte für bestimmte Bereiche, Besuchende werden am Empfang angemeldet und ein verlorener Ausweis kann gesperrt werden. Die entscheidende Frage liegt jedoch häufig an einem ganz anderen Ort. Wer darf sich in der Verwaltungssoftware anmelden und dort Berechtigungen verändern? Ein kompromittiertes Administratorkonto kann die Wirkung einer sorgfältig geplanten Türorganisation erheblich beeinträchtigen. Die Sicherheit des Zutrittssystems hängt daher auch davon ab, wie die Menschen geschützt werden, die es konfigurieren und betreiben.
Die Polizeiliche Kriminalprävention hat am 14. Oktober 2026 einen Beitrag über Passwörter und Passkeys veröffentlicht. Die Meldung erklärt den Unterschied zwischen herkömmlichen Geheimwörtern und kryptografischen Anmeldeschlüsseln. Passkeys nutzen ein Schlüsselpaar, bei dem der private Teil auf dem Gerät oder in einem dafür vorgesehenen geschützten System verbleibt. Der Beitrag richtet sich allgemein an Internetnutzer. Für Betreiber elektronischer Zutrittskontrolle ergibt sich daraus eine weiterführende betriebliche Frage. Wie werden hochprivilegierte Softwarekonten so abgesichert, dass aus einem gestohlenen Login keine unkontrollierte Rechtevergabe entsteht?
Wichtig ist die Unterscheidung zwischen einem Medium an der Tür und einem Login zur Verwaltung. Eine RFID-Karte, ein Smartphone als Zutrittsmedium und ein Passkey zur Anmeldung an einer Software erfüllen unterschiedliche Aufgaben. Ein Passkey ist nicht automatisch ein elektronischer Gebäudeschlüssel. Ebenso unterstützt nicht jede vorhandene Zutrittsplattform eine Anmeldung mit Passkeys. Die tatsächlichen Möglichkeiten hängen von Hersteller, Version, Anbindung und den eingesetzten Identitätsdiensten ab. Ein redaktioneller Beitrag über Kontosicherheit ist deshalb keine Aussage darüber, welche Authentisierung ein konkretes Konntec Produkt bereits anbietet.
Konntec plant und installiert Schließanlagen und Zutrittskontrollen und beschreibt die zentrale Verwaltung von Zutrittsrechten als Teil seiner Lösungen. Genau deshalb ist die organisatorische Absicherung des administrativen Zugangs für die Kunden des Unternehmens relevant. Der Beitrag behandelt die Betreiberseite und gibt keine unbelegten Produktzusagen. Entscheidend ist, dass Unternehmen ihre tatsächlich eingesetzte Software und deren Anmeldeverfahren erfassen, bevor sie neue technische Funktionen verlangen oder bestehende Verfahren ändern.
Anmeldung, Berechtigungsumfang und Kontrolle getrennt betrachten
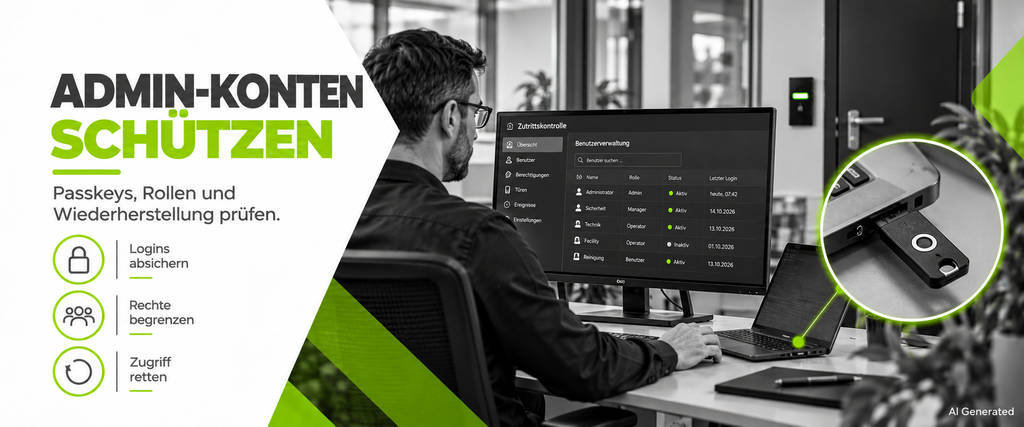
Die erste Schutzebene ist eine eindeutige Identität. Ein gemeinsames Administratorkonto für Empfang, Haustechnik und externe Betreuung erschwert jede spätere Zuordnung. Wer eine Türfreigabe verändert hat, bleibt dann im Zweifel unklar. Personenbezogene Konten und klar definierte Zuständigkeiten erleichtern die Nachvollziehbarkeit. Ein separates Konto für besonders weitreichende Änderungen kann sinnvoll sein, wenn die eingesetzte Plattform entsprechende Rollen erlaubt. Der tägliche Blick auf Ereignisse erfordert in vielen Fällen weniger Rechte als das Anlegen neuer Nutzer oder das Ändern der Schließstruktur.
Die zweite Ebene betrifft das Anmeldeverfahren. Wo eine Plattform Passkeys unterstützt, können diese den Schutz vor bestimmten Formen des Phishings verbessern, weil die Anmeldung an den vorgesehenen Dienst gebunden ist. Wo das nicht möglich ist, kommen starke einzigartige Passwörter und eine geeignete zusätzliche Authentisierung in Betracht. Der polizeiliche Beitrag weist auf beide Wege hin. Betreiber sollten jedoch vermeiden, aus der allgemeinen Empfehlung eine pauschale technische Verpflichtung für jede Schließanlage abzuleiten. Entscheidend sind verfügbare Funktionen, Risikobewertung und die konkrete Administrationsumgebung.
Die dritte Ebene ist die Begrenzung des möglichen Schadens. Eine Person, die Zutrittsereignisse auswertet, benötigt nicht zwangsläufig das Recht, sämtliche Türen eines Unternehmens freizugeben. Externe Fachkräfte können für Wartungsarbeiten andere Rollen benötigen als die interne Sicherheitsorganisation. Auch zeitlich begrenzte administrative Freigaben können sinnvoll sein, sofern die eingesetzte Lösung sie unterstützt. Solche Regeln reduzieren die Folgen eines missbrauchten Kontos. Sie müssen jedoch dokumentiert und im Alltag praktikabel sein, damit Beschäftigte nicht aus Bequemlichkeit wieder zu gemeinsam genutzten Vollzugängen zurückkehren.
Neben der Berechtigungsvergabe braucht es ein nachvollziehbares Änderungsprotokoll. Betreiber sollten prüfen, welche Aktionen das System erfasst, wie lange die Informationen benötigt werden und wer die Auswertung durchführen darf. Datenschutz und betriebliche Mitbestimmung sind dabei zu berücksichtigen. Eine Protokollierung ist kein Ersatz für sichere Anmeldung, ermöglicht aber die nachträgliche Prüfung ungewöhnlicher Vorgänge. Bei größeren Organisationen kann eine regelmäßige Kontrolle der Administratorkonten helfen, ehemalige Dienstleister, überholte Rollen und lange ungenutzte Zugänge zu erkennen.
Die Wiederherstellung darf kein blinder Fleck bleiben
Ein zusätzlicher Schutzfaktor kann die Sicherheit erhöhen und zugleich neue Abhängigkeiten schaffen. Was geschieht, wenn das einzige registrierte Gerät verloren geht oder eine berechtigte Person ausfällt? Für privilegierte Konten braucht es deshalb einen vorher festgelegten Wiederherstellungsweg. Dieser sollte zuverlässig funktionieren, ohne eine leicht missbrauchbare Hintertür zu eröffnen. Beispielsweise können mehrere autorisierte Personen, kontrollierte Ersatzmedien oder ein dokumentiertes Verfahren über den Identitätsdienst vorgesehen sein. Welche Variante geeignet ist, hängt von der eingesetzten Plattform und der Sicherheitsorganisation ab.
Besonders sorgfältig ist der Wechsel externer Dienstleister zu behandeln. Endet ein Vertrag, dürfen Zugangsdaten, Verwaltungsrechte und technische Fernzugänge nicht einfach bestehen bleiben. Die Verantwortlichen sollten prüfen, welche Konten der Dienstleister genutzt hat, ob gemeinsam verwaltete Geheimnisse verändert werden müssen und welche Geräte für eine zusätzliche Authentisierung registriert sind. Dieser Schritt unterscheidet sich von der bloßen Sperrung eines Türmediums. Er betrifft die Fähigkeit, Berechtigungen für viele Personen oder Standorte zu verändern. In ganzheitlichen Sicherheitslösungen gehört die Abstimmung solcher organisatorischen Zuständigkeiten zur sinnvollen Betreiberplanung.
Auch die Trennung zwischen Benutzerverwaltung und Systemkonfiguration verdient Aufmerksamkeit. Wer neue Mitarbeitende anlegt, benötigt möglicherweise andere Befugnisse als eine Person, die Alarmzonen, Türzeiten oder Schnittstellen verändert. Unternehmen sollten diese Tätigkeiten einzeln beschreiben und anschließend prüfen, ob die vorhandene Software passende Rollen bereitstellt. Eine regelmäßige Freigabeprüfung kann aufdecken, ob Berechtigungen mit der tatsächlichen Aufgabe gewachsen sind. Ebenso sollten Dienstkonten und technische Integrationen berücksichtigt werden, soweit sie vorhanden sind. Sie sind für den Betrieb wichtig, dürfen aber nicht unbegrenzt und ohne Zuständigkeit bestehen bleiben. Solche Maßnahmen sind organisatorische Empfehlungen und setzen keine bestimmte Produktfunktion voraus.
Ein Praxistest kann die Qualität des Verfahrens sichtbar machen. Der Betreiber simuliert den Verlust des Diensthandys einer verantwortlichen Person und überprüft, wer das Administratorkonto sperren, den Zugang wiederherstellen und auffällige Änderungen kontrollieren darf. Im zweiten Durchgang wird ein externer Dienstleister aus dem System entfernt. Erst wenn beide Abläufe mit den vorhandenen technischen Möglichkeiten funktionieren, ist die Regelung belastbar. Die Tests sollten so gestaltet sein, dass sie keine produktive Türfreigabe unbeabsichtigt verändern und keine betrieblichen Schutzfunktionen außer Kraft setzen.
Die Anforderungen können sich je nach Objekt deutlich unterscheiden. Ein einzelner Gewerbestandort mit wenigen Nutzern benötigt andere organisatorische Abläufe als ein Unternehmen mit vielen Filialen oder ein Versorger mit technischen Außenstationen. Die Sicherheitslösungen für unterschiedliche Branchen von Konntec zeigen, dass Zugangskonzepte an konkrete Betriebsbedingungen angepasst werden. Für Administratorkonten gilt derselbe Grundsatz. Eine starke Anmeldung, klar begrenzte Rechte und ein erprobter Wiederherstellungsweg ergänzen die Sicherung an der Tür. Wer die Software verwaltet, sollte genauso bewusst abgesichert sein wie die Türen, die er steuert.
Originalquelle
Polizeiliche Kriminalprävention Passwörter vs. Passkeys: Strategien für Ihre digitale Sicherheit