Jedes fünfte cyber-physische System in deutschen und internationalen Rechenzentren weist gravierende Sicherheitslücken auf. Das ist eines der Ergebnisse des Reports „State of CPS Security: Data Center Exposures“, den der Cybersicherheitsspezialist Claroty im August 2026 veröffentlicht hat. Analysiert wurden mehr als 750.000 Komponenten in den weltweit größten Rechenzentren. Das Ergebnis ist ernüchternd: HLK-Anlagen, unterbrechungsfreie Stromversorgungen, Gebäudemanagementsysteme – die technische Infrastruktur, die ein Rechenzentrum am Laufen hält, ist in vielen Fällen angreifbar. 88 Prozent der Gebäudemanagementsysteme kommunizieren über unsichere Protokolle. 40 Prozent basieren auf veralteter Firmware.
Die Diskussion, die dieser Report ausgelöst hat, dreht sich fast ausschließlich um Cybersicherheit. Das greift zu kurz.
Das unterschätzte Einfallstor: der physische Zugang
Wer Zugang zu einem Rechenzentrum hat, hat Zugang zu dessen Infrastruktur. Ein Angreifer, der physisch in einen Serverraum gelangt, muss keine Firewall überwinden, keine Verschlüsselung knacken, keine Authentifizierung umgehen. Er steckt einen USB-Stick ein, tauscht eine Komponente aus oder manipuliert eine HLK-Anlage direkt am Gerät. Der digitale Angriffspfad wird damit hinfällig.
Der Claroty-Report adressiert primär die digitalen Schwachstellen in CPS-Komponenten. Aber die gleiche Logik, die Claroty für die digitale Seite beschreibt – ein System ist nur einen Schritt von einer Verbindung entfernt, die Angreifern Zugang zu weiteren Komponenten verschafft – gilt auch für die physische Seite. Ein ungesicherter Wartungseingang, ein abgelaufener Technikerausweis, eine nicht kontrollierte Fremdfirma beim Kühlanlagenwechsel: Das sind die physischen Äquivalente der digitalen Schwachstellen.
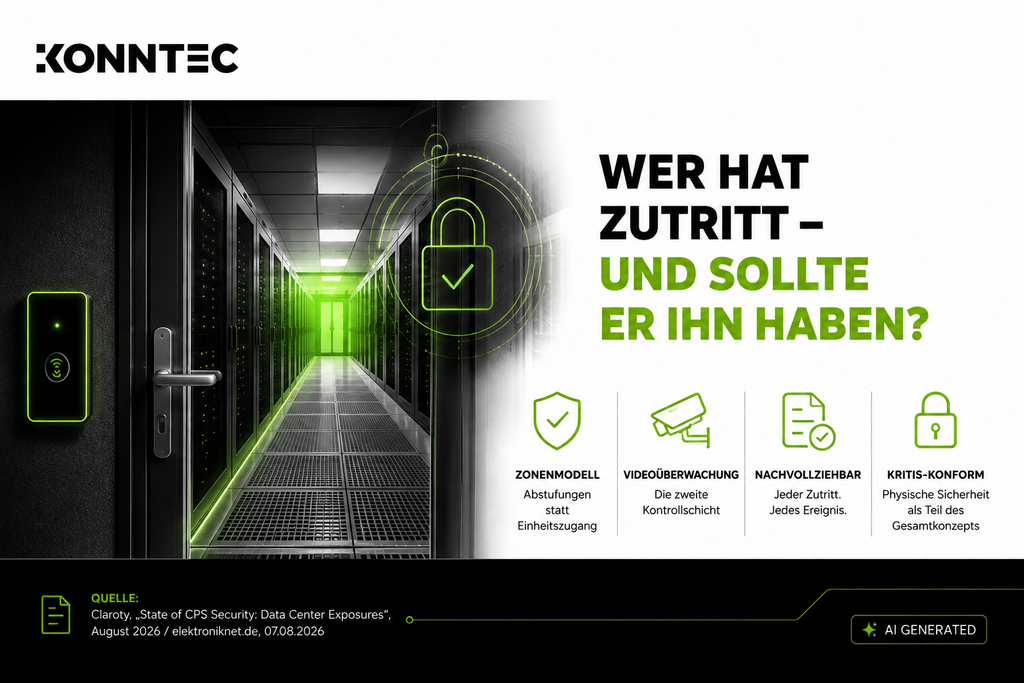
Wer hat Zutritt – und sollte er ihn haben?
Rechenzentren haben ein spezifisches Zugangsproblem: Sie werden von vielen verschiedenen Personengruppen frequentiert, deren Berechtigungen sich regelmäßig ändern. Eigenes IT-Personal, externe Wartungstechniker, Reinigungsdienste, Lieferanten, Auditoren, Hersteller-Servicetechniker. Jede dieser Gruppen hat legitime Gründe, das Gebäude zu betreten – aber nicht jeden Bereich, nicht zu jeder Zeit, nicht ohne Protokollierung.
In vielen Rechenzentren wird diese Differenzierung nicht konsequent technisch abgebildet. Zugänge werden manuell verwaltet, Schlüssel oder Ausweise weitergegeben, Berechtigungen nach Ablauf von Aufträgen nicht systematisch entzogen. Das Ergebnis ist eine Zugangsstruktur, die auf dem Papier kontrolliert wirkt und in der Praxis kaum nachvollziehbar ist.
Wer heute sagen soll, welche Personen in den letzten 30 Tagen den Serverraum betreten haben, wird in den meisten Betrieben keine präzise Antwort geben können. In einem Rechenzentrum ist diese Frage keine theoretische Übung. Sie ist die Grundlage jeder forensischen Analyse im Schadensfall.
Zonenmodell: Abstufungen statt Einheitszugang
Professionelle Sicherheitskonzepte für Rechenzentren arbeiten mit Zugangszonen, die unterschiedliche Sicherheitsanforderungen abbilden. Der öffentliche Empfangsbereich, der Bürobereich, der technische Betriebsbereich, der eigentliche Serverbereich, der Bereich für kritische Systeme – jede Zone hat ihre eigene Zugangsstufe, ihre eigenen Berechtigungsprofile und ihre eigene Protokollierungstiefe.
Ein Reinigungsmitarbeiter hat Zugang zu Fluren und Sozialräumen. Ein Wartungstechniker für HLK-Anlagen hat Zugang zum technischen Betriebsbereich – für das Zeitfenster seines Einsatzes, nicht dauerhaft. Ein interner IT-Administrator hat Zugang zum Serverbereich, aber protokolliert. Ein Fremdfirmen-Servicetechniker erhält ein temporäres digitales Credential, das nach Abschluss des Auftrags automatisch deaktiviert wird.
Dieses Modell ist kein Luxus für Hochsicherheitsbereiche. Es ist die logische Konsequenz aus dem Claroty-Befund: Wenn jedes fünfte System in Rechenzentren gravierende Schwachstellen aufweist, dann muss der Zugang zu diesen Systemen engmaschig kontrolliert werden.
Videoüberwachung als zweite Kontrollschicht
Zutrittskontrolle dokumentiert, wer berechtigt war. Videoüberwachung dokumentiert, was tatsächlich passiert ist. Beide Systeme zusammen schließen die Lücke, die jedes für sich lässt.
In Rechenzentren ist diese Kombination besonders wertvoll. Ein Zutrittsereignis – Karte gezogen, Tür geöffnet – lässt sich mit der Kameraaufzeichnung des gleichen Zeitpunkts verknüpfen. Das erlaubt im Nachhinein nicht nur die Frage, wer berechtigt war, sondern auch: War die Person allein? Hat sie etwas mitgebracht oder mitgenommen? Hat sie den Bereich betreten, zu dem sie berechtigt war – oder war sie in einem anderen Bereich?
Diese Korrelation ist in der Strafverfolgung und in der internen Revision ein unterschätztes Instrument. Sie setzt voraus, dass beide Systeme – Zutritt und Video – aufeinander abgestimmt und zeitlich synchronisiert sind.
Physische Sicherheit als Teil des KRITIS-Konzepts
Rechenzentren mit einer bestimmten Kapazitätsschwelle fallen unter das KRITIS-Dachgesetz. Die Pflicht zur Absicherung und zum Nachweis eines geordneten Betriebs umfasst dabei ausdrücklich auch die physische Sicherheitsinfrastruktur. Ein Sicherheitsaudit, das nur die digitalen Systeme bewertet und die physische Zugangsstruktur außen vor lässt, deckt das regulatorische Anforderungsprofil nicht vollständig ab.
Der Claroty-Report ist ein Weckruf für die IT-Sicherheitsverantwortlichen in Rechenzentren. Die Antwort darauf ist nicht allein eine Frage der Netzwerksegmentierung oder Firmware-Updates. Sie beginnt an der Tür.
Konntec plant und konfiguriert Zutritts- und Videoüberwachungssysteme für Objekte mit erhöhten Sicherheitsanforderungen – darunter Rechenzentren, Serverräume und technische Betriebsbereiche. Der Ausgangspunkt ist immer die Objektanalyse: Welche Zonen gibt es, wer braucht welchen Zugang, und wie wird das nachweisbar dokumentiert?
Quelle: Claroty, „State of CPS Security: Data Center Exposures“, August 2026 / elektroniknet.de, 07.08.2026