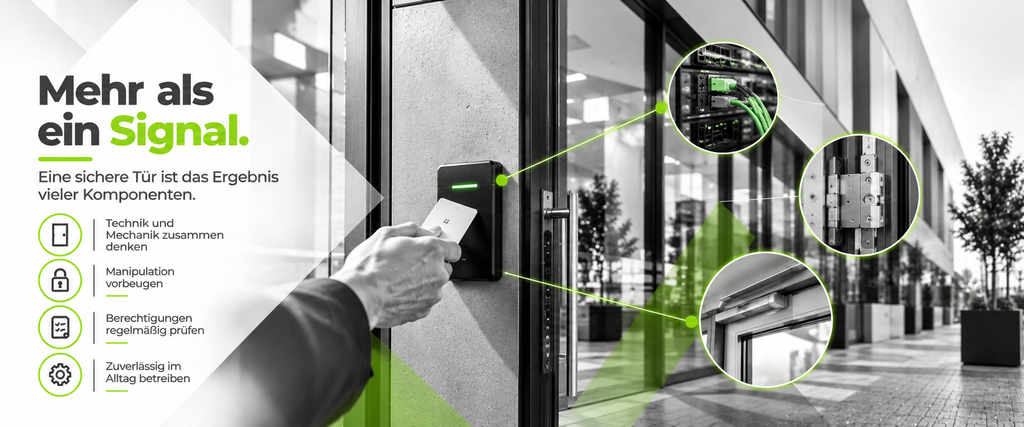
Ein elektronischer Zutrittsleser wirkt im Alltag unscheinbar. Mitarbeitende halten eine Karte vor das Gerät, ein grünes Licht erscheint und die Tür öffnet sich. Gerade diese Routine kann darüber hinwegtäuschen, wie viele technische und organisatorische Voraussetzungen für einen tatsächlich sicheren Zutritt erfüllt sein müssen. Ein Leser kann eine Berechtigung korrekt anzeigen, während die Türmechanik unzuverlässig schließt. Eine Tür kann zuverlässig verriegeln, obwohl ein längst ausgeschiedenes Teammitglied weiterhin Zutrittsrechte besitzt. Und eine Anlage kann über Jahre störungsfrei erscheinen, ohne dass jemand gezielt geprüft hat, wie sie auf Manipulation reagiert.
Für Unternehmen und öffentliche Einrichtungen entsteht daraus eine konkrete Betreiberaufgabe. Zutrittskontrolle muss im laufenden Betrieb regelmäßig auf ihre tatsächliche Wirksamkeit geprüft werden. Die Umsetzungshinweise des Bundesamts für Sicherheit in der Informationstechnik zum Baustein INF.1 Allgemeines Gebäude behandeln die Kombination baulicher, organisatorischer und personeller Maßnahmen. Sie betonen unter anderem den Schutz von Eingabeterminals gegen Manipulation, eine geeignete verschlüsselte Übertragung und die fortlaufende Kontrolle der Schutzmaßnahmen. Daraus lässt sich eine praktische Prüflogik ableiten, die weit über die Frage hinausgeht, ob ein Transponder eine Tür öffnet.
Die Unterscheidung ist wichtig, weil Sicherheitsanlagen in realen Gebäuden unter wechselnden Bedingungen arbeiten. Lieferdienste passieren Eingänge, Fremdfirmen benötigen befristeten Zugang und Nutzungsbereiche werden umorganisiert. Türen werden häufig geöffnet, mechanisch beansprucht und gelegentlich durch Gegenstände am Schließen gehindert. Wer nur die Funktion des Lesegeräts betrachtet, erfasst einen kleinen Ausschnitt des tatsächlichen Risikos.
Die sichere Tür besteht aus mehreren zusammenwirkenden Komponenten
Bei einer Prüfung beginnt die Betrachtung am besten mit dem vollständigen Weg von der Berechtigung bis zur gesicherten Tür. Zum System gehören das Identifikationsmedium, der Leser, die Datenübertragung, die Steuerung, das Türschloss und die Rückmeldung über den Türzustand. Jede Komponente kann für sich funktionieren und dennoch im Zusammenspiel eine Sicherheitslücke verursachen. Ein Freigabesignal allein belegt beispielsweise nicht, dass das Schloss nach dem Durchgang wieder verriegelt hat.
Der erste Prüfpunkt ist die bauliche Situation. Ist der Leser so montiert, dass Unbefugte ihn leicht abnehmen oder seine Leitungen erreichen können, muss die Planung hinterfragt werden. Sichtbare Beschädigungen, lockere Gehäuse und provisorisch geführte Kabel sind konkrete Anzeichen für Handlungsbedarf. Welche technische Manipulationserkennung sinnvoll ist, hängt von Schutzbedarf, Systemarchitektur und den verwendeten Komponenten ab. Eine pauschale Aussage, dass jeder Leser eine bestimmte Sensorik besitzen muss, wäre fachlich ungenau.
Danach folgt die Verbindung zwischen Leser und Steuerung. Das BSI empfiehlt in seinen Umsetzungshinweisen eine verschlüsselte Übertragung bei räumlich getrennten Eingabeeinheiten. Für die praktische Planung bedeutet das, Übertragungsweg, eingesetztes Protokoll und Konfiguration zu dokumentieren. Eine moderne Gehäuseform oder ein bekannter Produktname beweisen noch keine sichere Kommunikationsstrecke. Besonders bei nachgerüsteten Bestandsanlagen lohnt sich deshalb ein Blick auf ältere Schnittstellen und gewachsene Verkabelungen.
An der Tür selbst entscheidet sich, ob eine gewährte oder verweigerte Berechtigung korrekt umgesetzt wird. Fachpersonal sollte prüfen, wie der Türkontakt auf geöffnete und geschlossene Zustände reagiert, ob ein Offenstehen erkannt wird und wie die Verriegelung nach einer zulässigen Öffnung zurückkehrt. Auch mechanische Faktoren zählen. Eine verzogene Tür, ein falsch eingestellter Schließer oder eine beschädigte Dichtung kann die Schutzwirkung beeinträchtigen, ohne dass das Zutrittsmanagement einen offensichtlichen Softwarefehler meldet.
Der Zusammenhang mit der übrigen Sicherheitsinfrastruktur verdient ebenfalls Aufmerksamkeit. Eine Meldung über unzulässiges Öffnen kann je nach Konzept an eine Einbruchmeldeanlage oder eine zuständige Stelle weitergegeben werden. Eine Videoprüfung kann dabei helfen, eine Situation einzuordnen. Entscheidend ist eine zuvor festgelegte Reaktion. Für die Einbindung in bestehende Gebäude bietet der Konntec-Beitrag Sicherheitstechnik im Bestandsgebäude zusätzliche Planungsaspekte.
Berechtigungen und Alltagssituationen systematisch testen
Eine technische Prüfung bleibt unvollständig, wenn nur mit einem gültigen Ausweis getestet wird. Mindestens ebenso wichtig sind bewusst ausgewählte Negativfälle. Ein gesperrtes Medium muss zuverlässig abgewiesen werden. Eine Berechtigung außerhalb ihres Zeitfensters darf keinen Zutritt auslösen. Eine Person mit Zugang zum Bürobereich darf nicht automatisch in Technikräume gelangen. Solche Tests zeigen, ob die im System hinterlegten Regeln tatsächlich der vorgesehenen Nutzung entsprechen.
Besondere Aufmerksamkeit benötigen zeitlich begrenzte Rechte. Fremdfirmen, Reinigungskräfte und Projektteams nutzen Gebäude häufig nur für einen definierten Zeitraum. Wird ein Auftrag verlängert oder früher beendet, müssen Verantwortlichkeiten für die Änderung der Rechte feststehen. Eine gute Dokumentation hält fest, wer die Freigabe erteilt hat, welche Türen betroffen sind und wann die Berechtigung ausläuft. Das reduziert das Risiko, dass ehemalige Zugänge unbemerkt aktiv bleiben.
Nicht jede Abweichung ist ein Angriff. Ein beschädigter Transponder, eine leere Batterie in einer Komponente oder ein Kommunikationsfehler kann dieselbe Alltagssituation auslösen wie eine verweigerte Berechtigung. Deshalb sollten Mitarbeitende wissen, an wen sie sich wenden und welche Ersatzverfahren zulässig sind. Improvisierte Dauerfreigaben sind problematisch, weil sie eine ursprünglich wirksame Zutrittsgrenze außer Kraft setzen können.
Die Prüfszenarien müssen zum Gebäude passen. In einem Bürohaus können Empfangszeiten und Besucherwege im Vordergrund stehen. In einer Werkstatt sind Lieferzonen und wechselnde Schichten besonders relevant. In einer Bildungseinrichtung können stark frequentierte Eingänge und unterschiedliche Nutzergruppen zusätzliche Anforderungen erzeugen. Ein allgemeines Prüfprotokoll ist daher ein Ausgangspunkt, aber kein Ersatz für eine objektspezifische Risikoanalyse.
Wichtig ist außerdem die Trennung von Zutrittskontrolle und Fluchtwegsicherheit. Eine Zutrittsverweigerung darf erforderliche Rettungswege nicht unzulässig blockieren. Die dafür geltenden Anforderungen hängen von Türfunktion, Nutzung und einschlägigen Vorschriften ab und müssen durch qualifizierte Fachleute geprüft werden. Die sichere Umsetzung darf sich weder auf eine spontane Softwareeinstellung noch auf eine isolierte Betrachtung des Kartenlesers beschränken.
Bei der Bewertung von Zugangsrechten ist auch der Datenschutz zu berücksichtigen. Zutrittsprotokolle können personenbezogene Informationen enthalten. Umfang, Aufbewahrung und Zugriff auf diese Daten brauchen eine tragfähige Rechtsgrundlage und klare Zuständigkeiten. Eine zusätzliche Perspektive auf diese Verbindung liefert der Beitrag zu Bürosicherheit und Zutrittskontrolle.
Aus einzelnen Prüfungen wird ein belastbarer Betriebsprozess
Der größte praktische Nutzen entsteht, wenn Funktionsprüfungen in einen wiederholbaren Prozess überführt werden. Dafür braucht es zunächst eine vollständige Übersicht über die relevanten Türen, Leser, Steuerungen und verantwortlichen Personen. Zu jeder Zutrittsstelle sollten Schutzbedarf, Betriebszeiten, gewünschtes Verhalten bei Störungen und die Anbindung an weitere Systeme bekannt sein. Ohne diese Übersicht bleibt die Prüfung abhängig vom Erfahrungswissen einzelner Mitarbeitender.
Im nächsten Schritt wird festgelegt, welche Ereignisse regelmäßig geprüft werden. Dazu gehören die Freigabe mit gültiger Berechtigung, die Abweisung gesperrter Medien, die Überwachung des Türzustands und die Weiterleitung definierter Störungsmeldungen. Bei besonders sensiblen Bereichen können zusätzliche Prüfungen erforderlich sein.
Die Intervalle sollten sich aus Risiko, Herstellerangaben, vertraglichen Vorgaben und den betrieblichen Anforderungen ergeben. Eine pauschale Prüfpflicht für jede Zutrittsstelle in identischem Abstand lässt sich aus den genannten BSI-Hinweisen nicht ableiten.
Jede festgestellte Abweichung benötigt einen nachvollziehbaren Bearbeitungsweg. Ein Eintrag im Prüfprotokoll sollte die betroffene Tür, den Zeitpunkt, das beobachtete Verhalten, die Risikoeinschätzung und die zuständige Person enthalten. Nach der Behebung ist eine erneute Funktionskontrolle sinnvoll. Auf diese Weise wird sichtbar, ob ein Fehler tatsächlich behoben wurde oder nach kurzer Zeit wiederkehrt.
Für Betreiber ist auch die Abstimmung zwischen Gebäudemanagement, IT und Sicherheitsverantwortlichen entscheidend. Wenn die Zutrittssteuerung in ein Netzwerk eingebunden ist, können Änderungen an der IT-Infrastruktur Auswirkungen auf ihre Erreichbarkeit haben. Umgekehrt können bauliche Veränderungen den vorgesehenen Türzustand verändern. Solche Schnittstellen gehören in einen abgestimmten Änderungsprozess. Die reine Übergabe einer Anlage nach der Installation reicht für einen dauerhaft kontrollierten Betrieb nicht aus.
Die Ergebnisse sollten schließlich in eine verständliche Priorisierung münden. Eine zeitweise gestörte Türmeldung an einem selten genutzten Nebenraum kann anders zu bewerten sein als eine dauerhaft offene Zutrittsstelle zu einem sensiblen Technikbereich. Maßgeblich sind die möglichen Folgen, die Wahrscheinlichkeit einer Ausnutzung und vorhandene kompensierende Maßnahmen. So werden aus technischen Einzelbefunden nachvollziehbare Entscheidungen über Reparatur, Anpassung oder Modernisierung.
Die fortlaufende Kontrolle ergänzt die planmäßige Instandhaltung. Für den langfristigen Betrieb lohnt deshalb auch der Blick auf die Wartung von Sicherheitsanlagen. Dort stehen die organisatorischen und betrieblichen Folgen vernachlässigter Wartung im Mittelpunkt. Bei der Funktionsprüfung einzelner Zutrittsstellen geht es zusätzlich um den Nachweis, dass Berechtigungen, Türzustände und Reaktionswege im tatsächlichen Gebäudebetrieb zusammenpassen.
Ein sicherer Zutritt zeigt sich damit nicht allein am grünen Licht des Lesers. Er zeigt sich daran, dass berechtigte Personen zuverlässig passieren können, unzulässige Zugriffe abgewiesen werden und Abweichungen erkannt sowie bearbeitet werden. Erst die Verbindung aus sauberer Technik, aktuellen Rechten und wiederholbarer Kontrolle macht aus einem elektronischen Leser eine belastbare Sicherheitsfunktion.